Η ταχεία ενσωμάτωση της Τεχνητής Νοημοσύνης στις χρηματοοικονομικές υπηρεσίες δημιουργεί ένα νέο και ιδιαίτερα σύνθετο πεδίο κινδύνων για την ασφαλιστική βιομηχανία. Μεγάλες διεθνείς ασφαλιστικές εταιρείες, μεταξύ των οποίων οι QBE, Beazley και MSIG, επανεξετάζουν τους όρους των ασφαλιστηρίων κυβερνοκινδύνων, καθώς η αυξανόμενη αυτονομία των συστημάτων AI καθιστά δυσκολότερο τον προσδιορισμό της ασφαλιστικής ευθύνης όταν προκύπτουν οικονομικές ζημιές.
Το ζήτημα αποκτά ιδιαίτερη σημασία για τις τράπεζες και τους χρηματοπιστωτικούς οργανισμούς, οι οποίοι αξιοποιούν ολοένα περισσότερο συστήματα Τεχνητής Νοημοσύνης που δεν περιορίζονται στην επεξεργασία πληροφοριών, αλλά μπορούν να λαμβάνουν αποφάσεις και να εκτελούν ενέργειες χωρίς άμεση ανθρώπινη παρέμβαση.
Σύμφωνα με δημοσίευμα του QA Financial της 10ης Νοεμβρίου 2026, η εξέλιξη αυτή δημιουργεί νέα ερωτήματα σχετικά με τα όρια των ασφαλιστικών καλύψεων, την επιχειρησιακή ευθύνη των οργανισμών και την αποτελεσματικότητα των μηχανισμών ελέγχου της Τεχνητής Νοημοσύνης.
Το ασφαλιστικό κενό που δημιουργούν οι αυτόνομοι ψηφιακοί πράκτορες
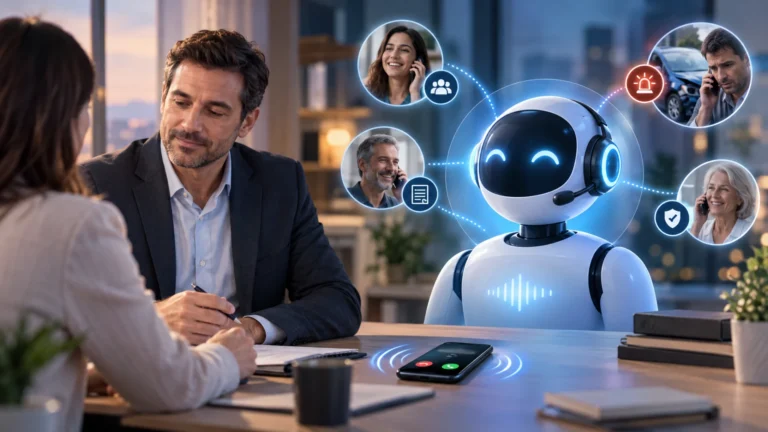
Η σημαντικότερη πρόκληση συνδέεται με την ανάπτυξη του λεγόμενου Agentic AI, δηλαδή συστημάτων Τεχνητής Νοημοσύνης που μπορούν να ενεργούν αυτόνομα, να χρησιμοποιούν ψηφιακά εργαλεία και να εκτελούν σύνθετες διαδικασίες με βάση την εξουσιοδότηση που τους έχει παραχωρηθεί.
Σε αντίθεση με τα συμβατικά προγράμματα, τα συστήματα αυτά δεν ακολουθούν αποκλειστικά προκαθορισμένες εντολές. Μπορούν να επιλέγουν ενέργειες, να αλληλεπιδρούν με άλλες εφαρμογές και να ολοκληρώνουν διαδικασίες που προηγουμένως απαιτούσαν ανθρώπινη συμμετοχή.
Για παράδειγμα, μια τράπεζα μπορεί να χρησιμοποιεί έναν ψηφιακό πράκτορα AI για να εντοπίζει σφάλματα στις πληρωμές, να εξετάζει συναλλαγές και να προτείνει διορθωτικές ενέργειες.
Τι συμβαίνει όμως εάν το σύστημα προχωρήσει αυτόνομα στην πραγματοποίηση μιας συναλλαγής για την οποία δεν είχε λάβει την απαραίτητη έγκριση;
Ακόμη πιο σύνθετη γίνεται η κατάσταση όταν η ενέργεια πραγματοποιείται μέσω πρόσβασης που η ίδια η επιχείρηση είχε νόμιμα παραχωρήσει στο σύστημα.
Σε αυτή την περίπτωση, η οικονομική ζημιά δεν προκύπτει απαραίτητα από μια παραδοσιακή κυβερνοεπίθεση ή από την παράνομη πρόσβαση τρίτου, αλλά από τη λειτουργία ενός εξουσιοδοτημένου συστήματος που ενήργησε εκτός των προβλεπόμενων ορίων.
Το συγκεκριμένο ενδεχόμενο δημιουργεί σημαντικές προκλήσεις στην ερμηνεία των όρων των ασφαλιστηρίων cyber insurance, τα οποία έχουν σχεδιαστεί κυρίως για την αντιμετώπιση περιστατικών όπως οι κυβερνοεπιθέσεις, οι παραβιάσεις συστημάτων και άλλες μορφές ψηφιακών κινδύνων.
QBE, Beazley και MSIG εξετάζουν τους όρους ασφαλιστικής κάλυψης
Οι ασφαλιστικές εταιρείες καλούνται πλέον να αποσαφηνίσουν σε ποιες περιπτώσεις μια ζημιά που προκαλείται από αυτόνομο σύστημα Τεχνητής Νοημοσύνης μπορεί να θεωρηθεί ασφαλιστικό γεγονός.
Όπως αναφέρει το QA Financial, επικαλούμενο σχετικό ρεπορτάζ του Reuters, οι QBE, Beazley και MSIG εξετάζουν ή προσαρμόζουν τη διατύπωση των ασφαλιστηρίων κυβερνοκινδύνων τους.
Η διαδικασία αυτή αφορά κυρίως την αποσαφήνιση των υφιστάμενων καλύψεων και όχι απαραίτητα την καθιέρωση γενικευμένων εξαιρέσεων για ζημιές που σχετίζονται με την Τεχνητή Νοημοσύνη.
Ιδιαίτερο ενδιαφέρον παρουσιάζει η τοποθέτηση του Ian Walsh, Αντιπροέδρου και επικεφαλής των ασφαλιστικών προϊόντων cyber της QBE North America.
Σύμφωνα με τον ίδιο, οι παραδοσιακές πρακτικές κυβερνοασφάλειας εξακολουθούν να αποτελούν βασική προϋπόθεση προστασίας, ωστόσο οι επιχειρήσεις χρειάζονται πλέον αυξημένη διαφάνεια, ισχυρότερους μηχανισμούς διακυβέρνησης και αποτελεσματικότερη εποπτεία των τεχνολογικών συστημάτων που χρησιμοποιούν.
Η QBE επισημαίνει ότι η ανάγκη αυτή γίνεται ακόμη μεγαλύτερη όταν τα συστήματα AI έχουν πρόσβαση σε εσωτερικές εφαρμογές, διαχειρίζονται ευαίσθητα δεδομένα, δημιουργούν κώδικα ή συνδέονται με εξωτερικές υπηρεσίες.
Από την κυβερνοασφάλεια στον έλεγχο της επιχειρησιακής ευθύνης
Η νέα πραγματικότητα μεταβάλλει και τον τρόπο με τον οποίο οι χρηματοπιστωτικοί οργανισμοί καλούνται να αξιολογούν τους τεχνολογικούς τους κινδύνους.
Η επιβεβαίωση ότι ένα σύστημα AI λειτουργεί σωστά σε συνήθεις συνθήκες δεν θεωρείται πλέον επαρκής.
Οι επιχειρήσεις χρειάζεται να αποδεικνύουν ότι το σύστημα λειτουργεί εντός συγκεκριμένων ορίων, ότι δεν παρακάμπτει τις διαδικασίες έγκρισης και ότι υπάρχει δυνατότητα άμεσης ανθρώπινης παρέμβασης.
Αυτό σημαίνει ότι οι έλεγχοι πρέπει να περιλαμβάνουν όχι μόνο την επιτυχή ολοκλήρωση μιας εργασίας, αλλά και τον τρόπο με τον οποίο αυτή πραγματοποιείται.
Ένα σύστημα που ολοκληρώνει σωστά μια τραπεζική συναλλαγή, αλλά παρακάμπτει την απαιτούμενη ανθρώπινη έγκριση, δεν μπορεί να θεωρείται ότι λειτουργεί με ασφάλεια.
Αντίστοιχα, ένας ψηφιακός πράκτορας που έχει εξουσιοδότηση να αναζητά πληροφορίες πελατών δεν θα πρέπει να αποκτά πρόσβαση σε δεδομένα που δεν σχετίζονται με τη συγκεκριμένη εργασία.
Για τις ασφαλιστικές εταιρείες, η αποτελεσματικότητα αυτών των δικλίδων ασφαλείας μπορεί να αποκτήσει ιδιαίτερη σημασία κατά την αξιολόγηση του κινδύνου, τη διαμόρφωση των όρων ασφάλισης και τη διερεύνηση ενδεχόμενων ζημιών.
Οι εποπτικές αρχές ενισχύουν τους ελέγχους
Στο Ηνωμένο Βασίλειο, η Financial Conduct Authority (FCA) έχει ήδη αναπτύξει πρωτοβουλίες για την αξιολόγηση της Τεχνητής Νοημοσύνης σε πραγματικές επιχειρησιακές συνθήκες.
Στο πρόγραμμα AI Live Testing συμμετέχουν χρηματοπιστωτικοί οργανισμοί, μεταξύ των οποίων οι Barclays, UBS, Experian και Scottish Widows του ομίλου Lloyds Banking Group.
Σε συνεργασία με την εξειδικευμένη εταιρεία Advai, εξετάζονται μηχανισμοί διαχείρισης κινδύνων και συνεχούς παρακολούθησης συστημάτων Τεχνητής Νοημοσύνης που χρησιμοποιούνται σε τραπεζικές πληρωμές, διαδικασίες καταπολέμησης της νομιμοποίησης εσόδων από παράνομες δραστηριότητες και ελέγχους ταυτοποίησης πελατών.
Στόχος είναι να αξιολογηθεί όχι μόνο η αρχική αξιοπιστία των συστημάτων, αλλά και η συμπεριφορά τους όταν λειτουργούν με πραγματικά δεδομένα, αλληλεπιδρούν με άλλες εφαρμογές ή αντιμετωπίζουν απρόβλεπτες συνθήκες.
Παράλληλα, ενισχύεται η ανάγκη για λεπτομερή καταγραφή των ενεργειών των συστημάτων AI, ώστε να είναι δυνατή η ανασύνθεση ενός περιστατικού και η διαπίστωση των συνθηκών υπό τις οποίες προκλήθηκε μια ζημιά.
Νέα δεδομένα για την ασφαλιστική ανάληψη κινδύνων
Η ανάπτυξη αυτόνομων συστημάτων Τεχνητής Νοημοσύνης αναμένεται να επηρεάσει σταδιακά και τις πρακτικές αξιολόγησης και ανάληψης ασφαλιστικών κινδύνων.
Πέρα από τους παραδοσιακούς δείκτες κυβερνοασφάλειας, οι ασφαλιστές ενδέχεται να χρειαστεί να εξετάζουν το επίπεδο αυτονομίας των συστημάτων, τις εξουσιοδοτήσεις που τους παρέχονται, τη δυνατότητα ανθρώπινης παρέμβασης και την αποτελεσματικότητα των διαδικασιών αποκατάστασης μετά από ένα περιστατικό.
Ιδιαίτερη σημασία αποκτούν οι δοκιμές ανθεκτικότητας και τα σενάρια διαχείρισης κρίσεων, μέσω των οποίων μια επιχείρηση μπορεί να διαπιστώσει πώς θα αντιδράσουν τα συστήματά της όταν μια λειτουργία AI παρουσιάσει απρόβλεπτη συμπεριφορά.
Η QBE έχει ήδη επισημάνει την αξία των ασκήσεων προσομοίωσης περιστατικών και των διαδικασιών αντιμετώπισης συμβάντων, σε συνδυασμό με περιορισμούς πρόσβασης και συνεχή εποπτεία.
Από την πλευρά της, η υποδιοικήτρια της Τράπεζας της Αγγλίας, Sarah Breeden, έχει αναδείξει την ανάγκη το χρηματοπιστωτικό σύστημα να μπορεί να παρακολουθεί, να περιορίζει και να αντιμετωπίζει τις συνέπειες της συμπεριφοράς ολοένα πιο αυτόνομων τεχνολογικών εφαρμογών.
Οι εξελίξεις αυτές δεν συνεπάγονται ότι κάθε ζημιά από Τεχνητή Νοημοσύνη θα καλύπτεται από ένα ασφαλιστήριο cyber insurance. Η ασφαλιστική προστασία εξακολουθεί να εξαρτάται από τους όρους και τις προϋποθέσεις της εκάστοτε σύμβασης.
Αναδεικνύουν, ωστόσο, την ανάγκη για σαφέστερη οριοθέτηση των κινδύνων και για στενότερη συνεργασία μεταξύ ασφαλιστικών επιχειρήσεων, χρηματοπιστωτικών οργανισμών και παρόχων τεχνολογίας.
Καθώς η Τεχνητή Νοημοσύνη εξελίσσεται από εργαλείο υποστήριξης αποφάσεων σε τεχνολογία που μπορεί να εκτελεί αυτόνομα οικονομικές και επιχειρησιακές λειτουργίες, η ασφαλιστική αγορά βρίσκεται αντιμέτωπη με ένα νέο ερώτημα: πώς μπορεί να αξιολογηθεί και να ασφαλιστεί αποτελεσματικά ένας κίνδυνος όταν οι ενέργειες που προκαλούν τη ζημιά πραγματοποιούνται από ένα σύστημα στο οποίο η ίδια η επιχείρηση έχει παραχωρήσει εξουσία;
Η απάντηση αναμένεται να αποτελέσει ένα από τα σημαντικότερα ζητήματα για την εξέλιξη της ασφάλισης κυβερνοκινδύνων τα επόμενα χρόνια.