ΠΑΡΑΣΚΕΥΗ 13.11.26
ΠΣΕΑΔ: Ολοκληρώθηκε με επιτυχία η εθελοντική αιμοδοσία σε όλες τις επαρχίες — Συνταξιοδοτική μεταρρύθμιση: Στο επίκεντρο το 63ο έτος και η αύξηση των ετών ασφάλισης από 33 σε 38 — Pillar Insurance: «Δεν θεωρούμε την εμπιστοσύνη δεδομένη. Θέλουμε να την κερδίζουμε καθημερινά» — Διαδικτυακές απάτες: Πώς η ιδιωτική ασφάλιση προστατεύει από τους κινδύνους — Νέα διαδικτυακή εκστρατεία «Ιστορίες Φροντίδας» της Universal Life: Όταν η φροντίδα γίνεται ιστορία — Τεχνητή Νοημοσύνη: Ασφαλιστικές εταιρείες επανεξετάζουν την κάλυψη ζημιών από αυτόνομα συστήματα AI — ΠΣΕΑΔ: Ολοκληρώθηκε με επιτυχία η εθελοντική αιμοδοσία σε όλες τις επαρχίες — Συνταξιοδοτική μεταρρύθμιση: Στο επίκεντρο το 63ο έτος και η αύξηση των ετών ασφάλισης από 33 σε 38 — Pillar Insurance: «Δεν θεωρούμε την εμπιστοσύνη δεδομένη. Θέλουμε να την κερδίζουμε καθημερινά» — Διαδικτυακές απάτες: Πώς η ιδιωτική ασφάλιση προστατεύει από τους κινδύνους — Νέα διαδικτυακή εκστρατεία «Ιστορίες Φροντίδας» της Universal Life: Όταν η φροντίδα γίνεται ιστορία — Τεχνητή Νοημοσύνη: Ασφαλιστικές εταιρείες επανεξετάζουν την κάλυψη ζημιών από αυτόνομα συστήματα AI —

Το νέο spyware SandStrike μολύνει συσκευές Android μέσω κακόβουλου VPN app

ΤΕΧΝΟΛΟΓΊΑ 1΄ ανάγνωση · 04.11.2022 · 16:00
ΚΟΙΝΟΠΟΙΗΣΗ
malware-android

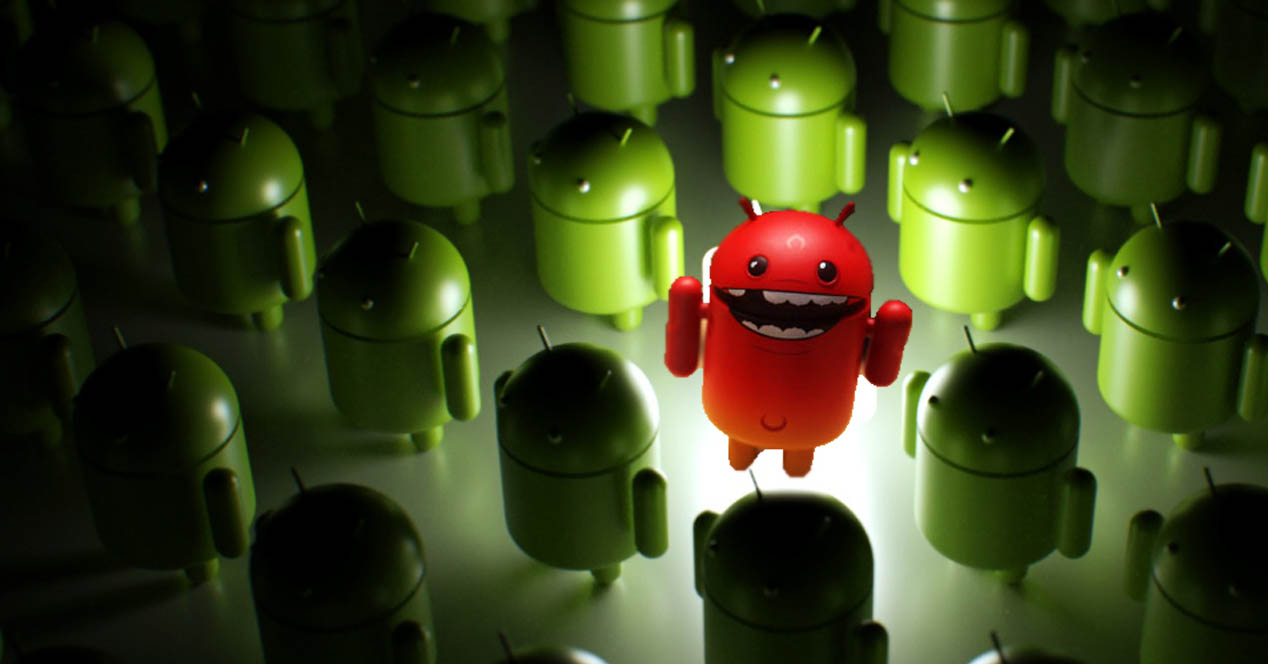
Οι χάκερ χρησιμοποιούν μια άγνωστη μέχρι σήμερα μορφή spyware που ονομάζεται SandStrike, η οποία διανέμεται μέσω μιας κακόβουλης εφαρμογής VPN, για να στοχεύσουν χρήστες Android.


Οι εισβολείς προωθούν την κακόβουλη εφαρμογή VPN ως έναν απλό τρόπο παράκαμψης της λογοκρισίας θρησκευτικού υλικού σε ορισμένες περιοχές.

Οι απατεώνες χρησιμοποιούν τις πλατφόρμες κοινωνικής δικτύωσης για να μοιράζονται συνδέσμους που στέλνουν τα πιθανά θύματα σε ένα κανάλι Telegram. Αυτό το κανάλι παρέχει οδηγίες λήψης και εγκατάστασης για μια “παγιδευμένη” εφαρμογή VPN.

Παρόλο που η εφαρμογή είναι πλήρως λειτουργική και χρησιμοποιεί τη δική της υποδομή VPN, ο VPN client εξακολουθεί να εγκαθιστά το SandStrike spyware. Αυτό το λογισμικό αναζητά στη συνέχεια τυχόν ευαίσθητα δεδομένα στη συσκευή τους και τα στέλνει στους servers που διαχειρίζονται οι χάκερ.

Αυτό το malware δεν κλέβει μόνο αρχεία call logs και λίστες επαφών, αλλά παρακολουθεί και τη δραστηριότητα των συσκευών Android για να βοηθήσει τους δημιουργούς του να παρακολουθούν κάθε κίνηση του θύματός τους.

Η Αρχή Ψηφιακής Ασφάλειας προτείνει πάντοτέ να γίνεται η λήψη τον οποιονδήποτε εφαρμογών μόνο από τις επίσημες εφαρμογές (app store, play store) των κατασκευαστών.
ΕΤΙΚΕΤΕΣ

ΑΞΙΖΕΙ ΝΑ ΔΙΑΒΑΣΕΙΣ

ΣΥΝΕΝΤΕΥΞΕΙΣ

Όλα →
Η ΕΚΠΟΜΠΗ ΜΑΣ

Insurance Talks

Όλα τα επεισόδια

ΑΡΘΡΟΓΡΑΦΙΑ

Όλα →

ΤΕΛΕΥΤΑΙΑ ΝΕΑ

Όλα →

ΔΗΜΟΦΙΛΗ

Η αγορά, κάθε πρωί στο inbox σας.

Δωρεάν ενημερωτικό δελτίο. Χωρίς θόρυβο.